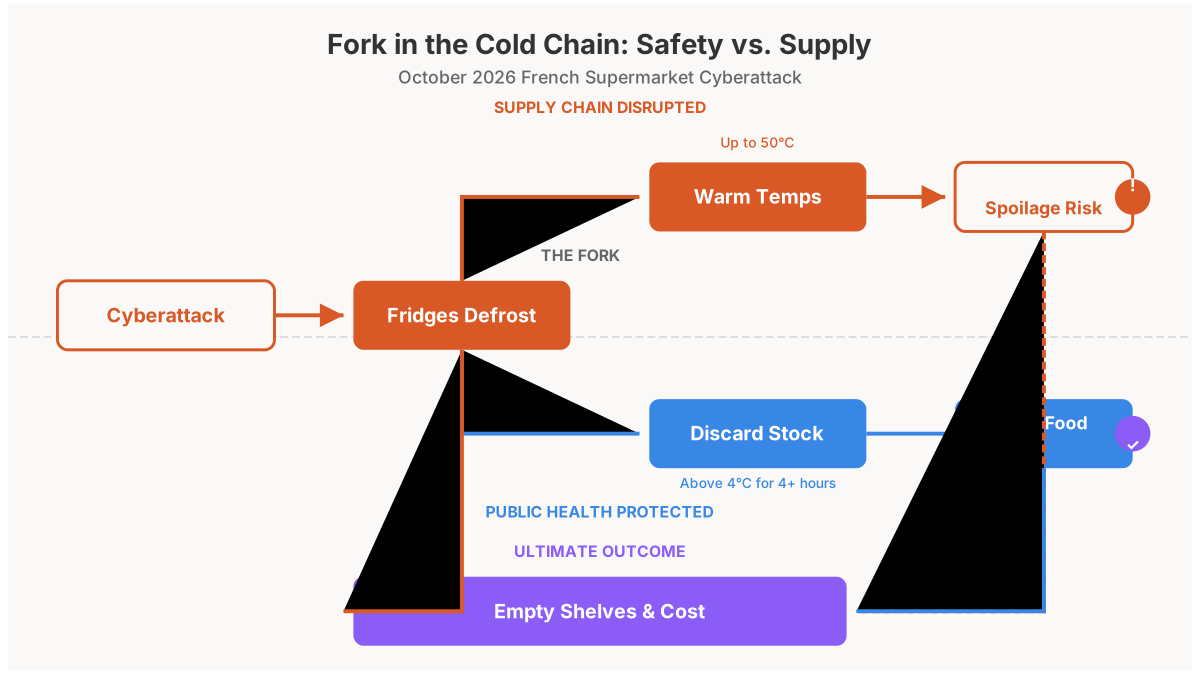
Головне: це насамперед дорогі втрати для роздрібних мереж, а не прихована небезпека у вашому кошику — за умови, що магазини викидають усе, що було під ударом, як і заявляють. Intermarché повідомив AFP, що постраждалі філії мають списати всі свіжі та заморожені продукти (uk.finance.yahoo.com).
Станом на понеділок жодне офіційне джерело не підтвердило жодного отруєння їжею, пов'язаного з інцидентом (kohenavocats.com). За повідомленнями, температура в установках сягала близько 50 °C (ici.fr). Настільки серйозний збій дає явно розморожені запаси, які важко не помітити.
Залишковий ризик вужчий: їжа, продана до того, як персонал помітив проблему. Le Monde, як переказала юридична фірма, повідомив, що зловмисники розтягнули цикли відтайки з однієї години до восьми, щоб затримати сигнали тривоги (kohenavocats.fr).
Перевірити слід охолоджені або заморожені товари, куплені пізно в неділю або в понеділок до обіду в постраждалій мережі.
Покупцям: якщо ви купили охолоджені чи заморожені продукти в цей період і вони були м'якими або теплими, не їжте їх і не заморожуйте повторно. Продукт, у якого порушено холодовий ланцюг, не слід ні продавати, ні їсти (kohenavocats.com).
Збережіть чек і упаковку та попросіть магазин повернути гроші. Якщо двоє або більше людей захворіли після того, як з'їли одну й ту саму їжу, це вважається колективним спалахом харчового отруєння (kohenavocats.com).
Зверніться до лікаря і повідомте регіональне агентство охорони здоров'я (ARS) та місцеву службу захисту прав споживачів DDPP (kohenavocats.com). Їжа з поповненої вітрини не несе особливого додаткового ризику.
Магазинам: ANSSI, агенція кібербезпеки Франції, попросила операторів вразливих систем обмежити мережевий доступ або відключити уражені контролери, доки не буде встановлено виправлення (beinsure.com). Danfoss повідомляє, що більшість уражених пристроїв — це застарілі AK-SM800 та AK-SC355, які більше не отримують оновлень безпеки (cbsnews.com).
Їх треба замінювати, а не латати. Новіші блоки AK-SM 800A мають працювати на прошивці R4.3.1, яка усуває вади, розкриті Claroty у серпні (cryptopolitan.com).
Агентство CISA США ще у 2025 році попереджала про вразливість обходу автентифікації CVE-2025-41450 (bleepingcomputer.com). Моя порада: додайте сигналізацію температури, яка не залежить від контролера, щоб захоплений контролер не міг її вимкнути.
Щодо претензій дотримуйтеся повідомленої процедури: звільніть вітрини, отримайте акт судового виконавця, а потім утилізуйте продукти (franceinfo.fr). Вирішіть також, хто подає кримінальну скаргу. Mousquetaires, якій належить Intermarché, каже, що це має робити постачальник (therecord.media).
Що буде далі: паризька прокуратура передала справу національному бюро боротьби з кіберзлочинністю (OFAC), щоб визначити постраждалих і пов'язати їх із втратами продуктів та пожежами (rts.ch).
ANSSI працює зі своїми європейськими колегами, бо можуть постраждати й інші країни (uk.finance.yahoo.com). Очікуйте, що кількість постраждалих магазинів зросте: уже додано близько тридцяти магазинів Monoprix (lavenir.net).
Збитки сягнуть мільйонів; лише два магазини в Ельзасі, за повідомленнями, втратили 270 000 євро (cybernews.com). Імовірно, почнуться суперечки про те, хто платитиме, за участі роздрібних мереж, постачальників і страховиків (kohenavocats.fr).
Минулого місяця Макрон наказав посилити захист від російських «гібридних атак» (uk.finance.yahoo.com), тож міркувань про те, хто це зробив, буде більше. Моя оцінка: швидкий арешт малоймовірний, бо атаки на промислові системи, здійснені з-за кордону, рідко швидко закінчуються затриманням.
Джерела
- uk.finance.yahoo.com
- cbsnews.com
- therecord.media
- bleepingcomputer.com
- cybernews.com
- beinsure.com
- cryptopolitan.com
- rts.ch
- lavenir.net
- franceinfo.fr
- ici.fr
- kohenavocats.com
власний прогноз: Роздрібна мережа, харчова компанія або національна влада за межами Франції публічно підтвердить, що холодильне обладнання на одному чи кількох її об'єктах було порушене атакою на контролери Danfoss, пов'язаною з цією кампанією, як повідомлять AFP, Reuters, Bloomberg або національна агенція кібербезпеки. — шанс 20% до 11 листопада 2026