AIがAPIキー、カード番号、クライアントファイルの漏洩を防ぐ — ツール
これは翻訳です。正式版は英語の原文です。引用の際は原文をご参照ください。
ほとんどの人がAIを使う際、シンプルな願いを持っています。それは、貼り付けたものが決して問題にならないということです。ところが、カード番号がメッセージに紛れ込んだり、APIキー(プログラムが有料サービスに到達するために使うシークレットパスワード)がコマンドに含まれたり、クライアントアドレスの表計算シート全体が「整理するために」チャットに貼り付けられたりします。企業はこのことを認識しています。AIを完全に禁止する企業もあり、これはAIの利益を失うことになります。ポリシーを策定する企業もありますが、貼り付けの瞬間には誰もそれを読みません。Gatecallは、Anthropic社のAIアシスタントであるClaude Codeのための無料でオープンソースのプラグインです。これは会社のルールを間違いが起きる場所に置き、人々に「いいえ」だけではなく前に進む方法を提供します。
それが必要な理由
Claude Codeはファイルを読み取り、コマンドを実行し、あなたのコンピュータ上のウェブツールを呼び出すことができます。これを使用している人々は、セッションから秘密情報を除外する方法について繰り返し質問しており、Claude Codeリポジトリ上のGitHubイシューでは、プロジェクトの指示がアシスタントにそれらに触れないよう指示していたにもかかわらず、秘密情報が現れることが説明されています。書かれた指示はリクエストです。ステップの前に実行されるチェックはロックです。コーディング以外の最も有名なケースは2023年のSamsungで、エンジニアがソースコードと会議のトランスクリプトをチャットボットに貼り付けました。誰も危害を加えるつもりはありませんでした。彼らは単に急いで作業していただけです。
それがあなたに与えるもの
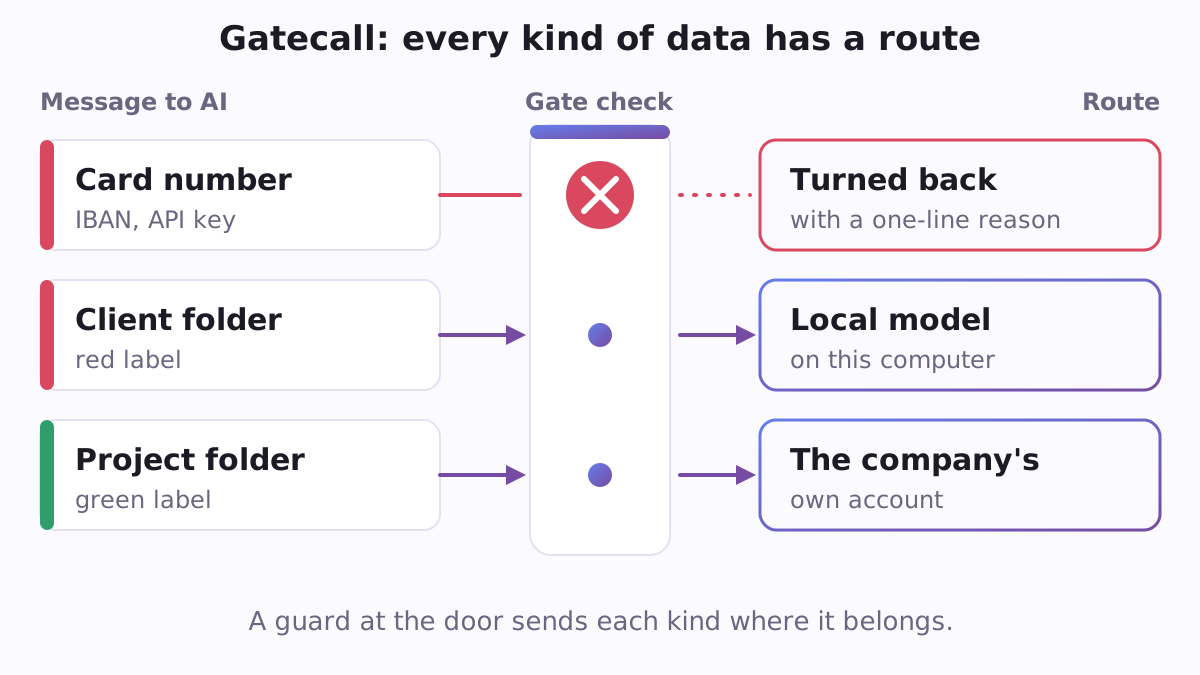
- メッセージが送信される前の停止。 GatecallはAPIキーとトークン、カード番号(標準的なLuhnテストでチェックされるため、通常の長い番号はパスします)、IBAN(mod-97テストでチェックされます)、チェックディット付きの国民ID番号(アメリカ合衆国、イギリス、スペイン、ポルトガル、ブラジル、フランス、イタリア、ドイツ、オランダ、ポーランド、ウクライナ、ロシア)、および電子メールアドレスまたは電話番号のリストを探します。見つかった場合、メッセージは保留され、英語、スペイン語、ポルトガル語、ロシア語、またはウクライナ語で平易な言葉で理由が伝えられます。
- アクション上の同じチェック。 アシスタントがコマンドを実行する、ウェブページを取得する、またはツールを呼び出す前に、同じ確認が行われます。
- 赤、黄、緑のフォルダ。 会社内に留まる必要があるもの、つまりクライアントファイル、スタッフ記録、契約が保持されているフォルダを指定します。赤いフォルダはあなたのコンピューター上で実行されているAIモデルによってのみ読み取られ、ウェブツールのない、ネットワークプログラムが外部に到達しないセッション内です。黄色いフォルダは会社独自のアカウント(Claude TeamまたはEnterpriseシートなど)に送信される可能性のある作業です。その他すべては緑です。
- 他のAIツール用の安全なコピー。 Kimiは練習ファイルのトレーニングフォルダで作業できます。Grokは、キー、カード、IBAN、ID番号、およびOfficeドキュメントを含むすべてのファイル内のアドレスリストがマスクされたクリーニングされたコピーで作業でき、カードは
[card ********7899]として表示されます。 - 準備完了の会社プロファイル。
default、eu、us-federal-contractor、またはus-dod-strictを選択してください。会社はポリシー内の1行でも、特定の国またはベンダーのAIサービスを閉じることができます。 - セキュリティチーム向けのジャーナル。 すべての停止は種類とルールで記録されます。値自体は保存されません。会社独自のキーで作成されたフィンガープリントのみが保存されるため、同じカードが2回戻ってきた場合はカウントされます。レコードは保持期間後に削除され(特に選択しない限り90日間)、スプレッドシートファイルとしてエクスポートできます。
具体的な例
小さな企業の会計士がClaudeに「このクライアントのリストを確認して、遅れているものを追跡してください」と依頼し、名前、メールアドレス、IBANが記載されたテーブルを貼り付けます。Gatecallがインストールされていると、メッセージは送信されません。彼女は1行のプレーンテキストが表示されます。そのテキストはIBANとアドレスのリストを含んでいます。その後、Gatecallが示すルートを選択します。クライアントフォルダは赤くマークされているため、彼女のコンピュータ上のモデルがそれを読むか、IBANとアドレスがマスキングされたクリーンコピーを作成します。作業は引き続き完了し、銀行の詳細は社内に留まります。
始め方
Claude CodeとPython 3.8以降が必要です。アカウントと支払いは不要です。Gatecall自体は何も送信せず、何も購入しません。Claude Codeで以下を入力してください。
/plugin marketplace add https://raw.githubusercontent.com/vadimchernets/poly-a1-plugins/main/.claude-plugin/marketplace.json
/plugin install gatecall@poly-a1
次に「set up the data rules for our company」と言ってください。アシスタントはどのフォルダが赤でどのフォルダが黄色か、あなたがどの国にいるか、どの国またはベンダーが禁止されているか、ジャーナルをどのくらい保持するかを尋ねます。そして company-ai-policy.json ファイルと Claude Code に対応するパーミッションブロックを作成します。
Gatecall は他の会社プラグインと連携します:Firmcall はすべてのノートパソコンに同じポリシーファイルをインストールし、Routecall は赤いフォルダを読む可能性のあるローカルモデルウィンドウを開き、Billcall は同じポリシーを読んで AI のコストを計算します。すべては Poly A1 プラグインカタログにあります。
コード、テスト、および設定の完全なリストは https://github.com/vadimchernets/gatecall にあり、Apache-2.0 ライセンスの下にあります。
Vadym Chernets はまた Poly A1 も開発しており、これは異なる企業の AI が相互に仕事をチェックするアプリです。