Impedir que la IA filtre claves API, números de tarjeta y archivos de clientes
Esta es una traducción. La versión de referencia es el original en inglés; cite esa.
La mayoría de las personas utilizan la IA con la esperanza de que nada de lo que peguen nunca importe. Luego, un número de tarjeta se introduce en un mensaje, una clave API (la contraseña secreta que utiliza un programa para acceder a un servicio de pago) termina en un comando, o una hoja de cálculo completa de direcciones de clientes va a un chat para que pueda ser «organizada». Las empresas lo saben. Algunas prohíben la IA por completo, lo que les cuesta el beneficio. Otras redactan una política que nadie lee en el momento de pegar. Gatecall es un complemento gratuito de código abierto para Claude Code, el asistente de IA de Anthropic que funciona con los archivos de su computadora. Coloca la regla de la empresa exactamente donde ocurre el error, y proporciona a las personas una solución en lugar de solo un «no».
Por qué lo querría
Claude Code puede leer archivos, ejecutar comandos e invocar herramientas web en su computadora. Las personas que la utilizan continúan preguntando cómo mantener los secretos fuera de una sesión, y una incidencia de GitHub en el repositorio de Claude Code describe secretos que aparecen a pesar de que las instrucciones del proyecto le indicaron al asistente que no los tocara. Una instrucción escrita es una solicitud; una comprobación que se ejecuta antes del paso es un bloqueo. El caso más conocido fuera de la programación es Samsung en 2023, donde ingenieros pegaron código fuente y una transcripción de reunión en un chatbot. Nadie pretendía causar daño. Simplemente trabajaban con rapidez.
Lo que te proporciona
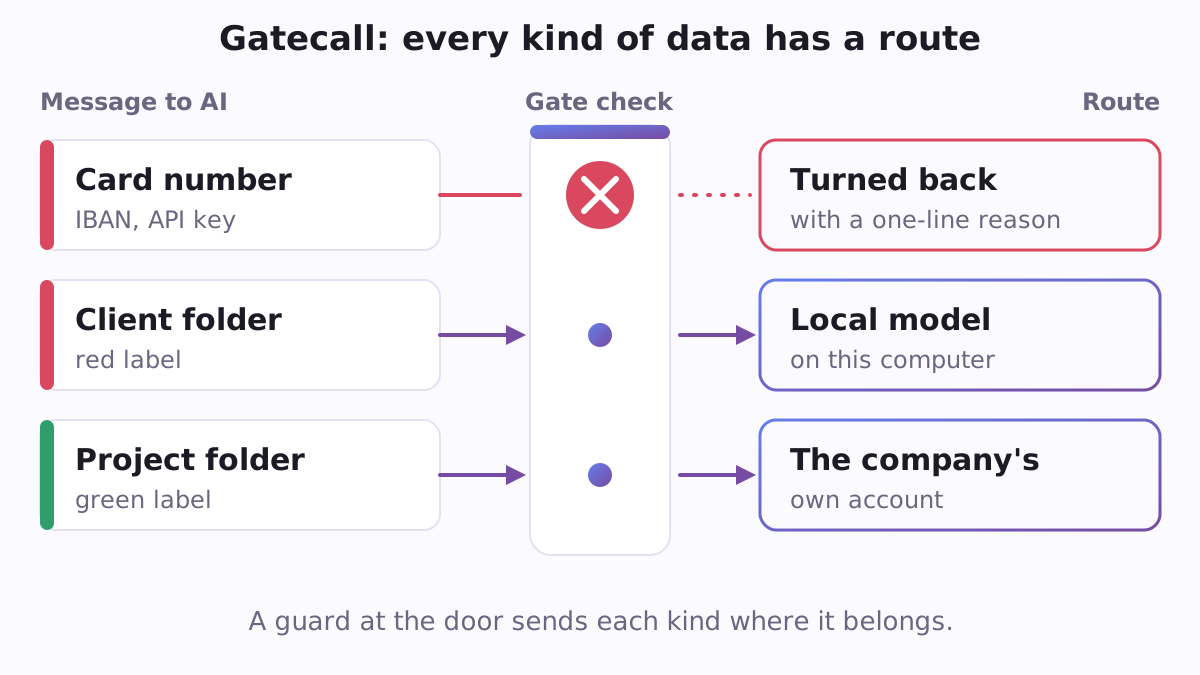
- Un bloqueo antes de que el mensaje se envíe. Gatecall busca claves de API y tokens, números de tarjeta (verificados con la prueba Luhn estándar, por lo que los números largos ordinarios pasan), IBANs (verificados con la prueba mod-97), números de identificación nacional con su dígito de control (United States, United Kingdom, Spain, Portugal, Brazil, France, Italy, Germany, the Netherlands, Poland, Ukraine y Russia), y listas de direcciones de correo electrónico o números de teléfono. Si encuentra uno, el mensaje se retiene y se te indica por qué en términos claros, en inglés, español, portugués, ruso o ucraniano.
- La misma verificación en acciones. Antes de que el asistente ejecute un comando, obtenga una página web o llame a una herramienta, ocurre la misma verificación.
- Carpetas rojas, amarillas y verdes. Indicas qué carpetas contienen lo que debe permanecer en la empresa: archivos de clientes, registros de personal, contratos. Las carpetas rojas solo las lee un modelo de IA que se ejecuta en tu propio ordenador, en una sesión sin herramientas web ni programas de red que salgan hacia el exterior. Las carpetas amarillas son trabajos que pueden ir a las cuentas propias de la empresa, como Claude Team o asientos Enterprise. Todo lo demás es verde.
- Copias seguras para otras herramientas de IA. Kimi puede trabajar en una carpeta de entrenamiento de archivos de práctica. Grok puede trabajar en una copia limpiada donde las claves, tarjetas, IBANs, números de identificación y listas de direcciones dentro de cada archivo, incluyendo documentos de oficina, están enmascarados, por lo que una tarjeta aparece como
[card ********7899]. - Perfiles de empresa listos. Elige
default,eu,us-federal-contractorous-dod-strict. Una empresa también puede cerrar los servicios de IA de países o proveedores particulares con una línea en su política. - Un registro para el equipo de seguridad. Cada bloqueo se registra por tipo y regla. El valor en sí nunca se almacena: solo una huella digital hecha con la clave propia de la empresa, para que se pueda contar la misma tarjeta que aparezca dos veces. Los registros se eliminan después de un período de retención (90 días a menos que elijas otro) y pueden exportarse como archivo de hoja de cálculo.
Un ejemplo concreto
Una contable en una pequeña empresa le pide a Claude que "revise esta lista de clientes y persiga a los morosos", y pega una tabla con nombres, direcciones de correo electrónico e IBANs. Con Gatecall instalado el mensaje no se envía. Ella ve una línea simple: el texto contiene IBANs y una lista de direcciones. Luego toma la ruta que Gatecall señala: la carpeta de clientes está marcada en rojo, así que un modelo en su ordenador personal la lee, o ella crea una copia limpia en la que los IBANs y las direcciones están enmascarados. El trabajo se sigue realizando, y la información bancaria permanece en el edificio.
Cómo empezar
Necesita Claude Code y Python 3.8 o superior. No se requiere cuenta ni pago; Gatecall mismo no envía nada ni compra nada. En Claude Code, escriba:
/plugin marketplace add https://raw.githubusercontent.com/vadimchernets/poly-a1-plugins/main/.claude-plugin/marketplace.json
/plugin install gatecall@poly-a1
Luego diga "configurar las reglas de datos de nuestra empresa". El asistente pregunta qué carpetas son rojas y cuáles amarillas, en qué país se encuentra, si hay países o proveedores prohibidos, y cuánto tiempo conservar el diario. Escribe un archivo company-ai-policy.json y el bloque de permisos correspondiente para Claude Code.
Gatecall funciona con los otros plugins de empresa: Firmcall instala el mismo archivo de política en cada portátil, Routecall abre la ventana local-model que puede leer carpetas rojas, y Billcall lee la misma política para contar qué cuesta la IA. Todos ellos están en el catálogo Poly A1 plugins.
El código, las pruebas y la lista completa de configuraciones están en https://github.com/vadimchernets/gatecall, bajo la licencia Apache-2.0.
Vadym Chernets también desarrolla Poly A1, una aplicación en la que las IAs de diferentes empresas verifican el trabajo de los demás.